InterMapper 5.5 est à présent disponible !
Cet outil de supervision édité par la société Dartware vient de sortir en version 5.5.
De nombreuses nouveautés:
- Sur InterMapper reports: des canevas de rapport sont à présent disponibles et la gestion des données a été améliorée (accès disque, stockage nécessaire, ...)
- Une implémentation plus sexy des Charts (faut dire que cela faisait quelques années que cette partie n'avait pas été changée)
- [et çà !... çà faisait longtemps également !] la possibilité d'afficher dans le label d'un équipement supervisé, une valeur récupérée par la sonde utilisée... et c'est pas tout !
- Perfectionnement de l'outil Layer-2
La news est disponible sur: http://blog.intermapper.com/?p=390
Plus de détail sur cette nouvelle version: What's new et Release notes
Les liens de téléchargement: Upgrade
... J'ai hâte de tester !...
mercredi 9 novembre 2011
vendredi 21 octobre 2011
www.xavier-bensemhoun.fr : plus de 1000 visites ! Merci !
Je tenais à vous dire merci, tout simplement !
C'est un site qui s'étoffe et... je suis heureux de voir mon travail apprécié : http://blog.intermapper.com/?p=360 (Merci à toute l'équipe de Dartware ainsi qu'à la communauté InterMapper !)
Merci encore.
@très bientôt donc.
mardi 18 octobre 2011
Wiki InterMapper pour la communauté francophone
La communauté francophone peut se targuer d'avoir à présent son Wiki en Français.
En effet, Netwalker, le distributeur d'InterMapper en France et en Belgique héberge et met en œuvre depuis septembre 2011: wiki2.intermapper.fr/intermapperwiki.
Vous pourrez y trouver la documentation en Français ainsi que d'autres éléments: liens utiles et sondes de supervision éditées par les utilisateurs.
Le mot de l'équipe NetWalker:
InterMapper Wiki est un lieu d'échange autour d'InterMapper, c'est la raison pour laquelle nous avons décider de monter ce serveur Wiki afin que chacun puisse contribuer simplement. N'hésitez pas à nous contacter si vous avez une question ou si vous rencontriez un soucis.
Si vous n'êtes pas familier avec le WikiTexte, vous pouvez consulter : [Wikipedia Aide/Syntax] ou nous adresser votre message que nous publierons.
NetWalker Team
support@netwalker.fr
Alors: faites vous connaître et faisons en sorte ensemble d'agrémenter ce Wiki !
Sonde SNMP InterMapper pour PaloAlto Networks / Panorama - version 1.1
[For the English version: click here]
Une nouvelle version de ma sonde de supervision pour les boîtiers Panorama de PaloAlto Networks.
Cette dernière version est la 1.1.
Elle met en avant l'URL de ce blog pour le retour d'expérience des utilisateurs.
Cette dernière version est la 1.1.
Elle met en avant l'URL de ce blog pour le retour d'expérience des utilisateurs.
Date | Version | Who | Actions
----------------------------------------------------------------------------------
18 oct. 2011 | 1.1 | X. BENSEMHOUN | update information for feedback
2010 | 1.0 | X. BENSEMHOUN | Creation, first functions
----------------------------------------------------------------------------------
18 oct. 2011 | 1.1 | X. BENSEMHOUN | update information for feedback
2010 | 1.0 | X. BENSEMHOUN | Creation, first functions
Je vous propose l'accès à cette version:
Cette sonde a été transmise mercredi 19 octobre 2011, vous avez possibilité de la suivre en utilisant les références:
Et comme d'habitude, vous avez la possibilité de:
Cette sonde a été transmise mercredi 19 octobre 2011, vous avez possibilité de la suivre en utilisant les références:
- Dartware Support Team: Dartware #100727
- InterMapper-Talk thread: msg06674
Et comme d'habitude, vous avez la possibilité de:
- Laissez vos commentaires, retour d'expérience et souhaits d'évolution sur la liste InterMapper-Talk ou à moi directement ou sur ce blog: In English & En Français
- Utiliser la sonde comme base pour en créer une autre
0
commentaire(s)
Libellés :
firewall,
InterMapper,
intermapper_probe_paloalto_panorama,
PaloAlto,
Panorama,
probe,
SNMP,
sonde,
supervision


Sonde SNMP InterMapper pour PaloAlto Networks / PA-x020 - version 1.2
[For the English version: click here]
Une nouvelle version de ma sonde de supervision pour les boîtiers PA-x020 de PaloAlto Networks.
Cette dernière version est la 1.2.
Elle met en avant l'URL de ce blog pour le retour d'expérience des utilisateurs.
Cette dernière version est la 1.2.
Elle met en avant l'URL de ce blog pour le retour d'expérience des utilisateurs.
Date | Version | Who | Actions
----------------------------------------------------------------------------------
18 oct. 2011 | 1.2 | X. BENSEMHOUN | update information for feedback
2010 | 1.1 | X. BENSEMHOUN | Some modifications
2010 | 1.0 | X. BENSEMHOUN | Creation, first functions
----------------------------------------------------------------------------------
18 oct. 2011 | 1.2 | X. BENSEMHOUN | update information for feedback
2010 | 1.1 | X. BENSEMHOUN | Some modifications
2010 | 1.0 | X. BENSEMHOUN | Creation, first functions
Je vous propose l'accès à cette version:
Cette sonde a été transmise mercredi 19 octobre 2011, vous avez possibilité de la suivre en utilisant les références:
Et comme d'habitude, vous avez la possibilité de:
Cette sonde a été transmise mercredi 19 octobre 2011, vous avez possibilité de la suivre en utilisant les références:
- Dartware Support Team: Dartware #100727
- InterMapper-Talk thread: msg06674
Et comme d'habitude, vous avez la possibilité de:
- Laissez vos commentaires, retour d'expérience et souhaits d'évolution sur la liste InterMapper-Talk ou à moi directement ou sur ce blog: In English & En Français
- Utiliser la sonde comme base pour en créer une autre
0
commentaire(s)
Libellés :
InterMapper,
intermapper_probe_paloalto_PA-x020,
PA-x020,
PaloAlto,
probe,
SNMP,
sonde,
supervision
lundi 17 octobre 2011
Sonde SNMP InterMapper pour Fortinet / Fortigate - version 1.2
[For the English version: click here]
Une nouvelle version de ma sonde de supervision pour les boîtiers Fortigate de Fortinet.
Cette dernière version est la 1.2.
Elle met en avant l'URL de ce blog pour le retour d'expérience des utilisateurs.
Cette dernière version est la 1.2.
Elle met en avant l'URL de ce blog pour le retour d'expérience des utilisateurs.
Date | Version | Who | Actions
----------------------------------------------------------------------------------
18 oct. 2011 | 1.2 | X. BENSEMHOUN | update information for feedback
2010 | 1.1 | X. BENSEMHOUN | Some modifications
2010 | 1.0 | X. BENSEMHOUN | Creation, first functions
----------------------------------------------------------------------------------
18 oct. 2011 | 1.2 | X. BENSEMHOUN | update information for feedback
2010 | 1.1 | X. BENSEMHOUN | Some modifications
2010 | 1.0 | X. BENSEMHOUN | Creation, first functions
Je vous propose l'accès à cette version:
Vous trouverez ci-dessous les image du Set Probe et du Status Windows correspondant:


Cette sonde a été transmise mercredi 19 octobre 2011, vous avez possibilité de la suivre en utilisant les références:
Et comme d'habitude, vous avez la possibilité de:
Vous trouverez ci-dessous les image du Set Probe et du Status Windows correspondant:
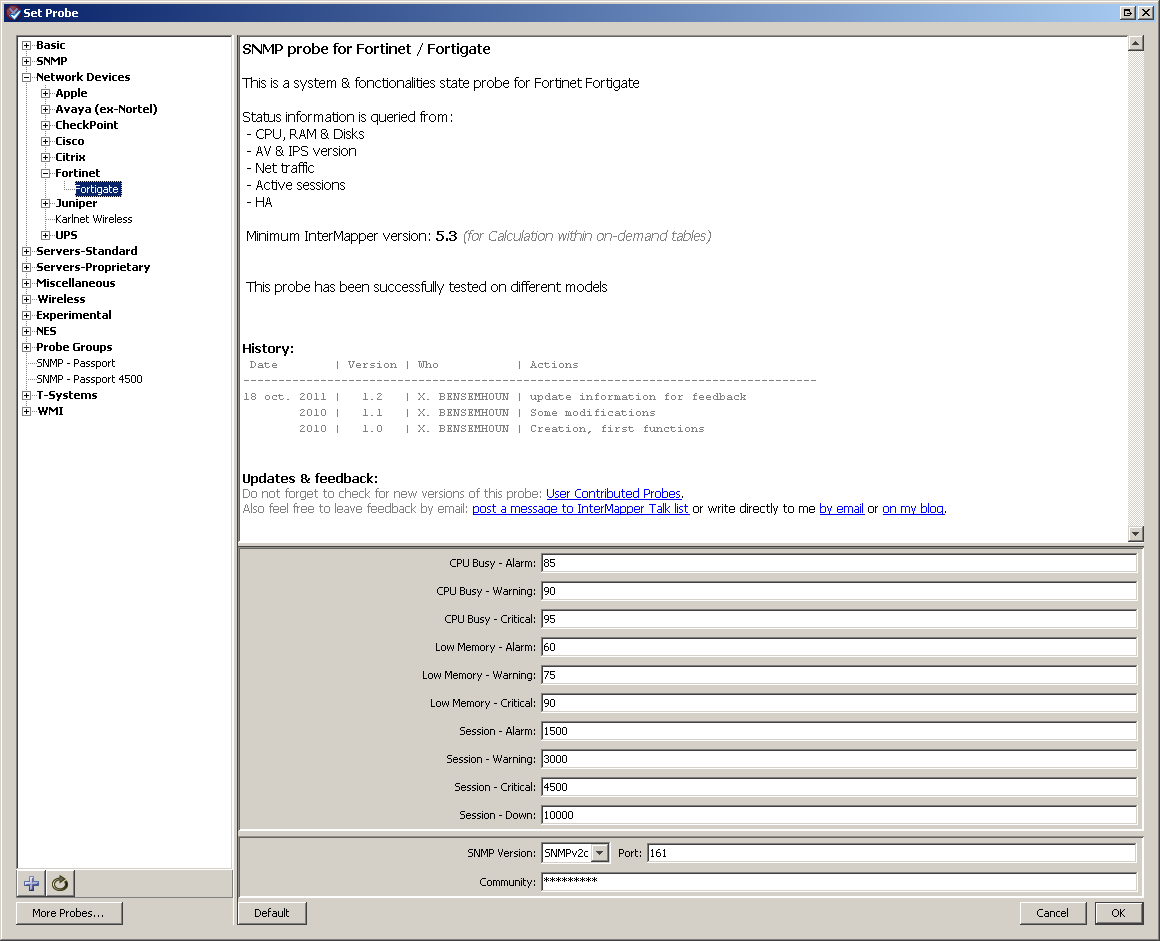

Cette sonde a été transmise mercredi 19 octobre 2011, vous avez possibilité de la suivre en utilisant les références:
- Dartware Support Team: Dartware #100728
- InterMapper-Talk thread: msg06675
Et comme d'habitude, vous avez la possibilité de:
- Laissez vos commentaires, retour d'expérience et souhaits d'évolution sur la liste InterMapper-Talk ou à moi directement ou sur ce blog: In English & En Français
- Utiliser la sonde comme base pour en créer une autre
dimanche 9 octobre 2011
Debug VPN sur Check Point / Les domaines d'encryption
Dans le cadre d'un debug de tunnel VPN, un des éléments sur lequel doit porter votre attention est le domaine d'encryption.
En fait, il y en a deux: un local et un distant. Et ces paramètres sont à configurer de part et d'autre du tunnel VPN.
Le domaine d'encryption correspond tout simplement aux plages IP qui seront amenées à transiter au travers de ce tunnel.
Prenons le cas d'un VPN reliant les plages IP 10.0.0.0/24 côté client et 192.168.0.0/16 côté prestataire de service.
Du côté client, le domaine d'encryption local est 10.0.0.0/24, le distant est 192.168.0.0/16 ... et c'est l'inverse côté prestataire.
Maintenant, le comportement de Check Point va différer en fonction de:
. Domaines d'encryptions erronées
. Domaine d'encryption local intégrant la plage IP locale ET distante (c'est un cas particulier et, et oui, çà m'est arrivé... :) )
. Sens de communication des requêtes
Dans le premier cas, vous allez devoir utiliser le mode de débogage VPN ainsi que l'outil (magique ?) IKE Viewer (cf. précédent POST).
Dans les deux derniers cas, il faut comprendre le fonctionnement du firewall pour interpréter les erreurs présentes dans les logs du SmartView Tracker.
Le firewall voit arriver la requête. Les règles sont dépilées jusqu'à celle qui nous concerne. Or la plage IP cible de cette requête est intégrée au domaine d'encryption local => le firewall n'a aucune raison de faire emprunter le tunnel VPN à cette requête (pourtant conformes aux règles de sécurité établies).
Vous verrez donc la requête refusée (très certainement par la dernière règle) et vous vous tirerez les cheveux quelque temps...
Deux raisons pour lesquelles pareille situation peut vous arriver:
. la plage IP distante fait partie intégrante d'un LAN plus large et déjà présent dans ce domaine d'encryption local.
. vous deviez initialement translater, en source, les requêtes à destination de ce tunnel. Vous aviez donc placé ce LAN dans le domaine d'encryption local du firewall. Puis, changement de programme... plus besoin de NAT... vous reprenez l'objet, lui attribuez la plage IP cible, modifiez l'objet 'Interoparable device' afin de luis attribuer ce nouveau domaine d'encryption distant... mais qui reste placé dans votre domaine d'encryption local :(
Pour le troisième cas: en fonction du sens des requêtes, Check Point et l'autre équipement d'extrémité VPN vont négocier l'établissement du tunnel VPN différemment.
Il faut savoir que Check Point va agréger les routes (cf. Agrégation des adresses) de son domaine d'encryption local.
En prenant l'exemple plus haut, côté client, le domaine d'encryption local contient également la plage IP 10.0.1.0/24 et 10.0.2.0/24 mais les requêtes ne concernent qu'un poste appartenant à 10.0.0.0/24. La passerelle VPN du client est un Check Point.Côté prestataire, on ne change rien à propos de son domaine d'encryption local, et sa passerelle VPN est le produit d'un autre fabriquant.
Lorsqu'une requête est à l'initiative du client, le domaine d'encryption local négocié côté Check Point est la plage IP 10.0.0.0/24.
Par contre, lorsqu'une requête va être émise côté prestataire, ce domaine d'encryption négocié sera le fruit de cette agrégation de plage IP: 10.0.0.0/22. Pour que le tunnel fonctionne correctement, il faudra donc demander au prestataire de configurer son domaine d'encryption distant avec cette dernière plage IP.
0
commentaire(s)
Libellés :
Check Point,
cli,
debug,
domaine d'encryption,
firewall,
IKE Viewer,
Security Gateway,
SmartView Tracker,
tunnel,
tunnelutil,
VPN
Inscription à :
Articles (Atom)